

Kamzan 助力信贷机构
与客户共享的银行文件,具备行业所需的控制
银行和信贷机构每天与客户、顾问和交易对手交换机密文件。Kamzan 提供符合 GDPR 的环境:每个客户用配置好的访客账户访问,权限按单次共享定义,所有活动都为审计目的记录。
客户自行查阅和下载自己的文件,无需到柜台索取;机构为所有人保持相同的文件夹结构,带账户到期逻辑和不再有用文件的自动删除。
银行需要什么
典型需求,从小型地方银行到多分行机构。
-
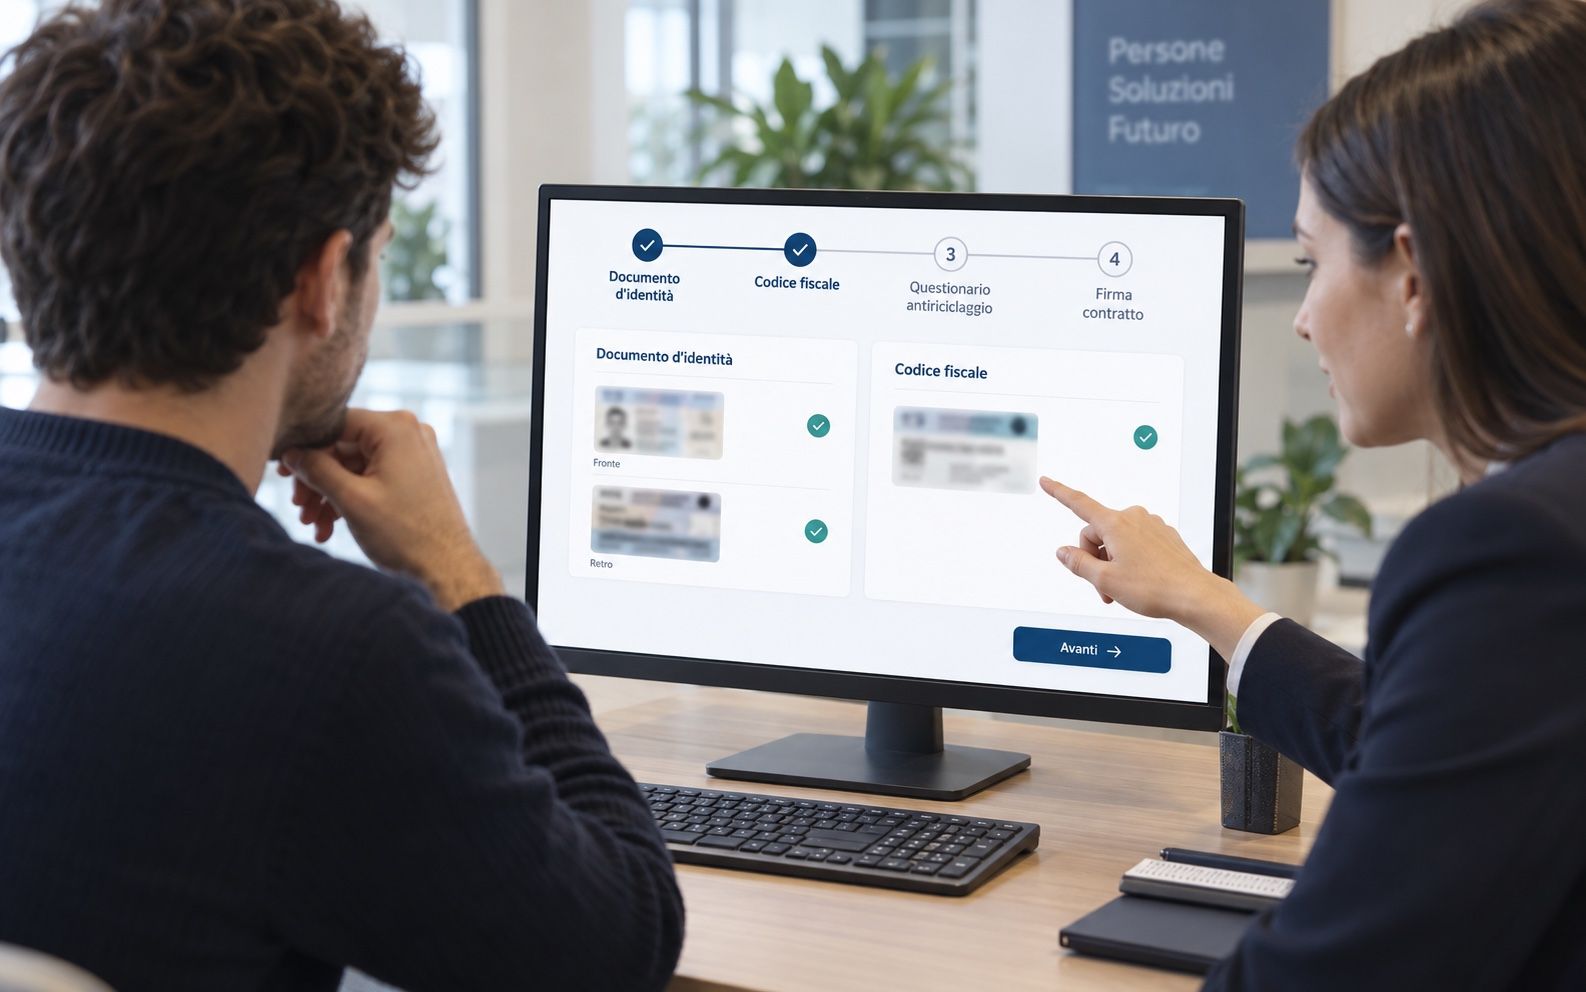
KYC/AML 开户
在带验证的引导式流程中收集身份证件、自我声明和反洗钱问卷。
-
合同电子签名
账户、房贷、贷款和担保合同以电子方式签署,即使在网点之外,具有法律效力。
-
授信尽职调查
与企业客户和顾问交换报表、合同和机密文件的虚拟数据室。
-
十年保存
合同、卷宗和通信按监管期限合规存档。
从开户到存档:银行周期
示例:新客户如何开户、签署合同并填充银行卷宗。
您共享什么
在机构与客户之间往来的文档
从首次接触到十年保存,每份文件都有自己的文件夹和审计轨迹。
- 身份证件和 KYC/AML 自我声明
- MiFID 和适当性问卷
- 账户、房贷、贷款和担保合同
- 授信的报表和文件
- 对账单和定期通知
- 尽职调查和并购的文件
- 告知书、同意书和隐私
更少柜台请求,更多可追溯性
机构治理,客户自助:双方都有完整的审计轨迹。
对机构
- 客户的访客账户,每次共享带查看和修改权限。
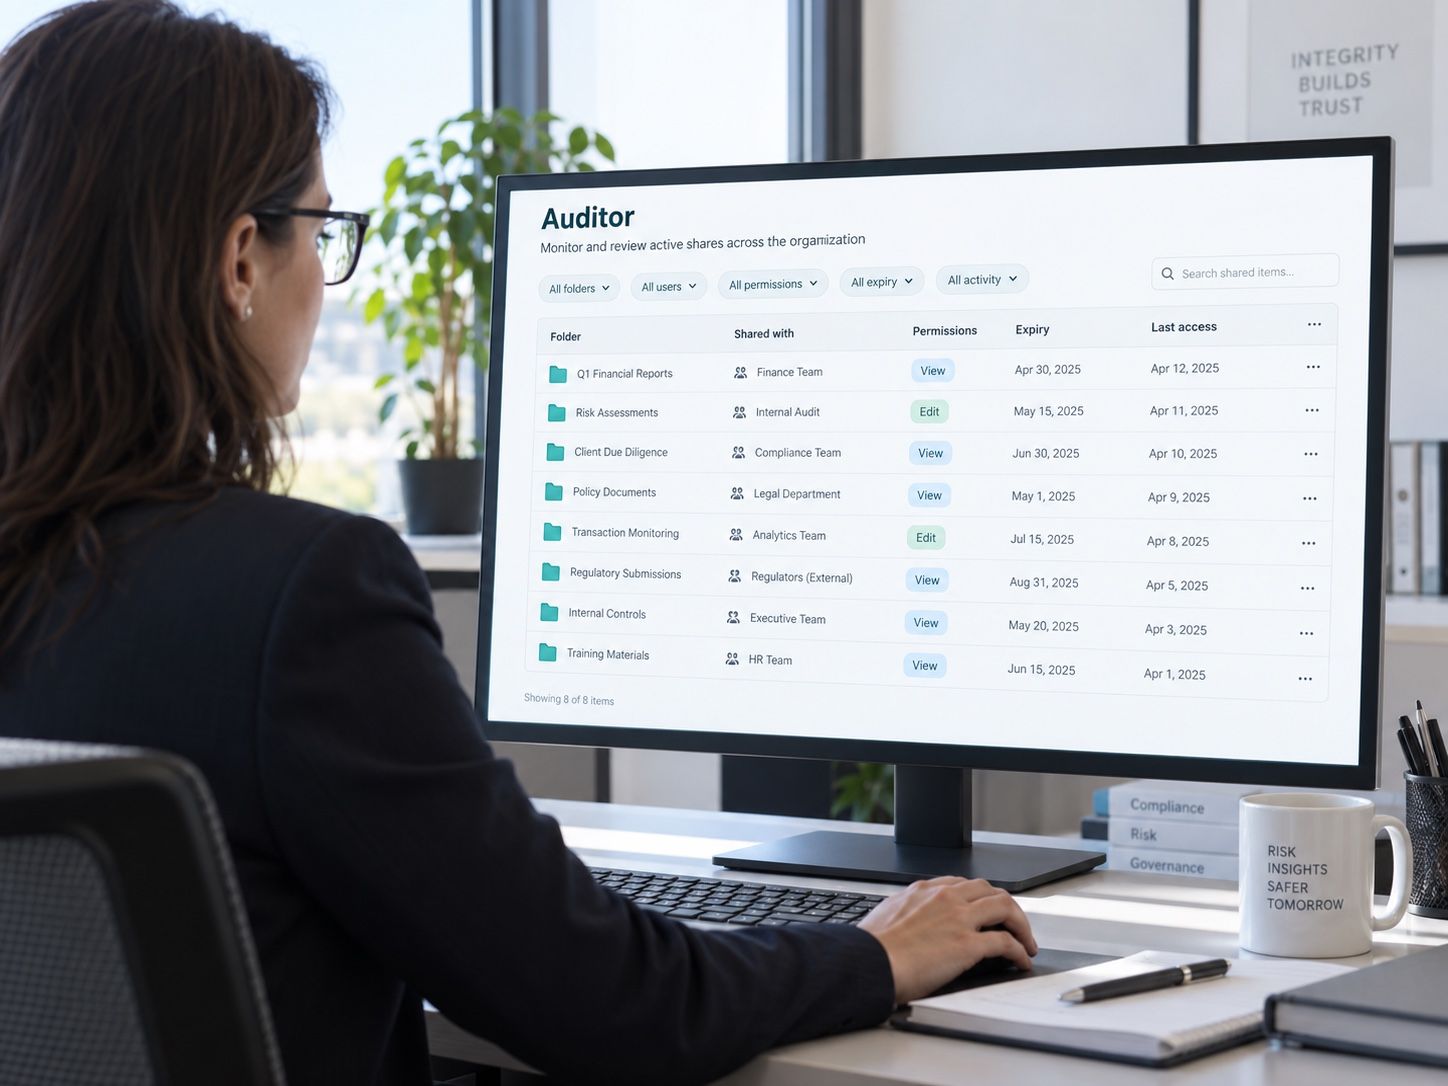
- 审计员角色:专门对所有活跃共享进行结构化控制的角色。
- 访客账户自动到期:设定的月数后暂停,然后删除。
- 对再也没有查看或修改的文件进行计划删除:平台不会变成历史档案。
- 无限群组,一次共享给整个分行或客户细分。
对客户
- 从任何设备访问自己的银行文件,无需发邮件索取。
- 开户或授信文件的引导式上传。
- 在网点之外也能签署合同和担保,具有法律效力。
- 带自己银行标志和颜色的共享页面:可识别且可信。
不止于共享
银行业的安全与视觉识别
已包含在生态系统中的功能,为需要保护机密文件又不放弃自身品牌的机构设计。
-
审计员角色
一个专门角色看到所有活跃共享以及谁有权访问什么。
-
防泄露锁定
锁定截图、下载和打印;PDF 上带收件人邮箱的水印。
-
阅知通知
一封邮件确认客户何时打开了共享文件。
-
自动到期
自动到期的账户和文件:控制不依赖于某人的记忆。
-
100% 白标
机构的标志、颜色、图片和视频出现在平台、共享页面和邮件上。
-
需审批的注册
选择由您创建账户,或让客户自行注册后再审批。
面向银行的 Kamzan 产品
协调银行文件流的模块,从开户到保存。

 Alex